

AN NINH MẠNG CÔNG NGHIỆP: KIẾN TRÚC PHÒNG THỦ CHIỀU SÂU CHO NHÀ MÁY
AN NINH MẠNG CÔNG NGHIỆP: KIẾN TRÚC PHÒNG THỦ CHIỀU SÂU CHO NHÀ MÁY HIỆN ĐẠI (Phần 2)
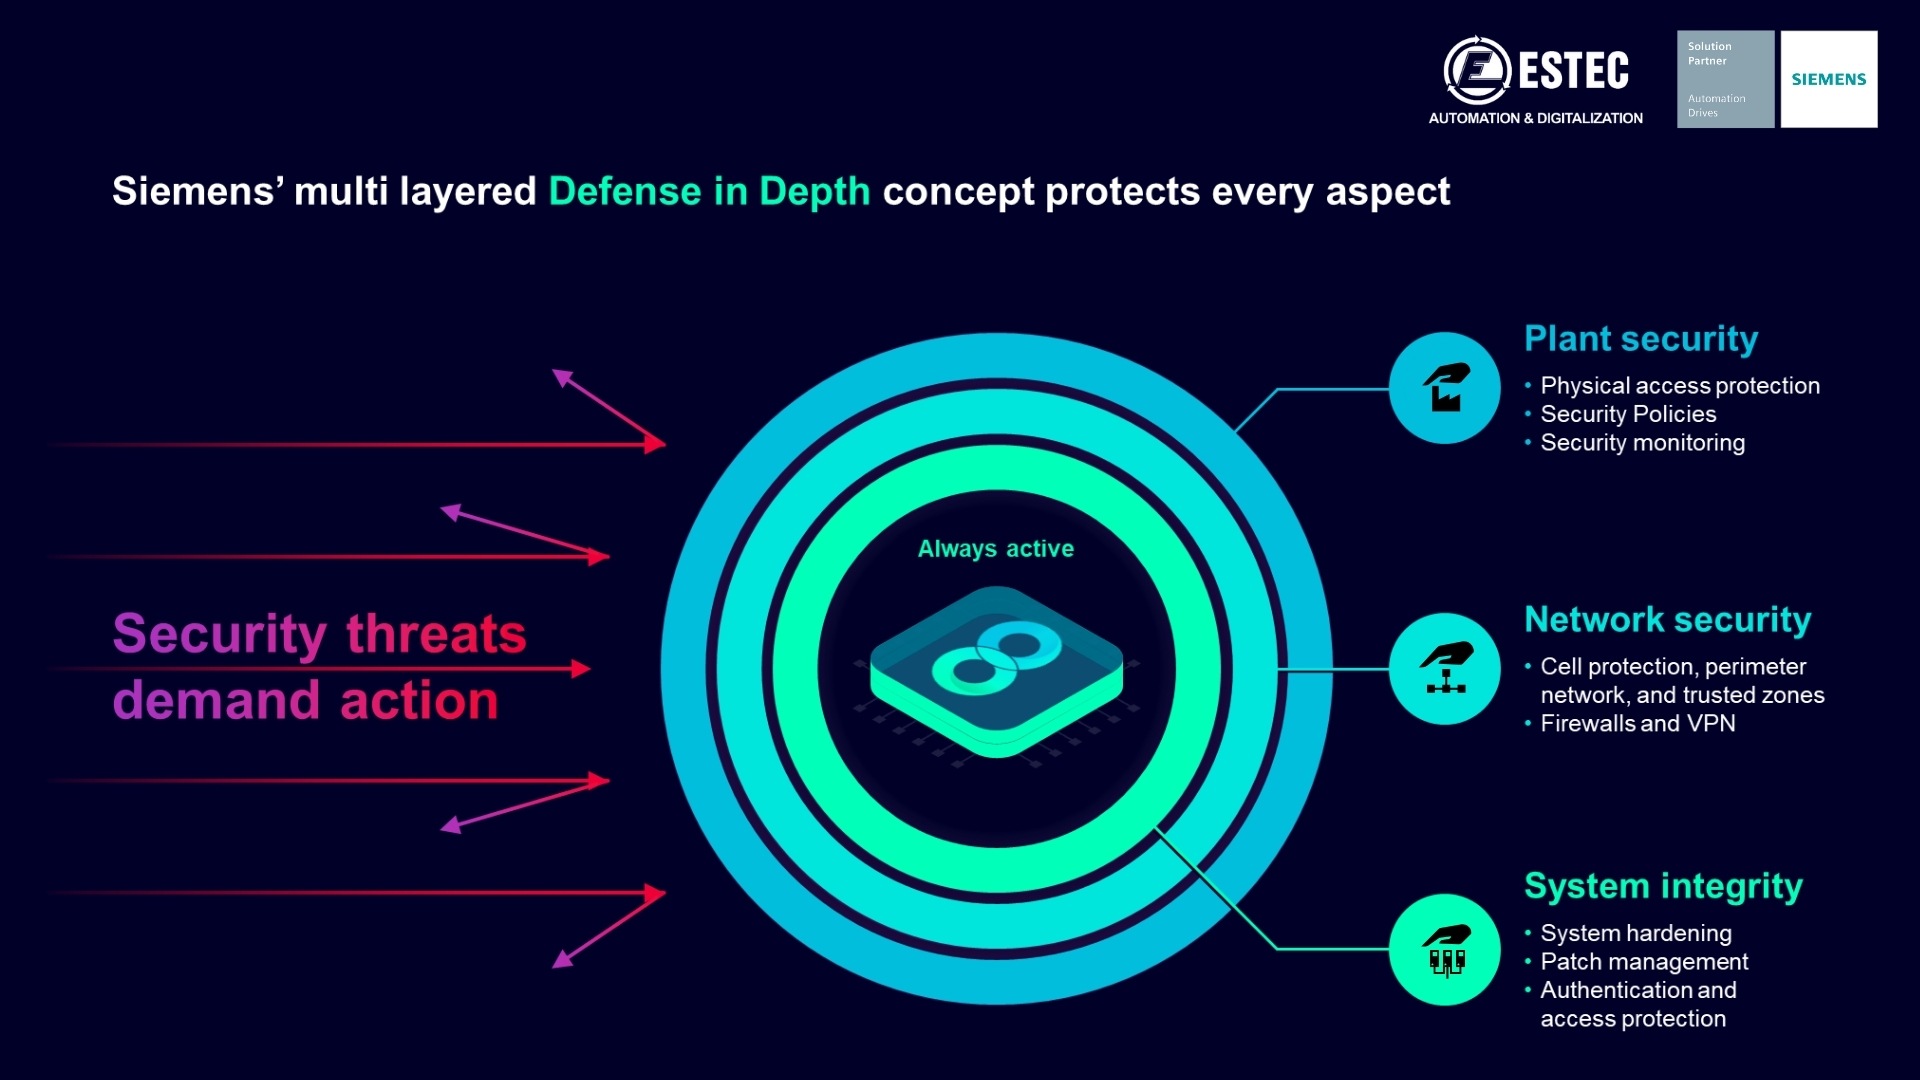
Giải pháp Điện - Tự động hóaĐể bảo vệ toàn diện hệ thống trước các mối đe dọa, Siemens khuyến nghị áp dụng khái niệm Defense in Depth (Phòng thủ chiều sâu).
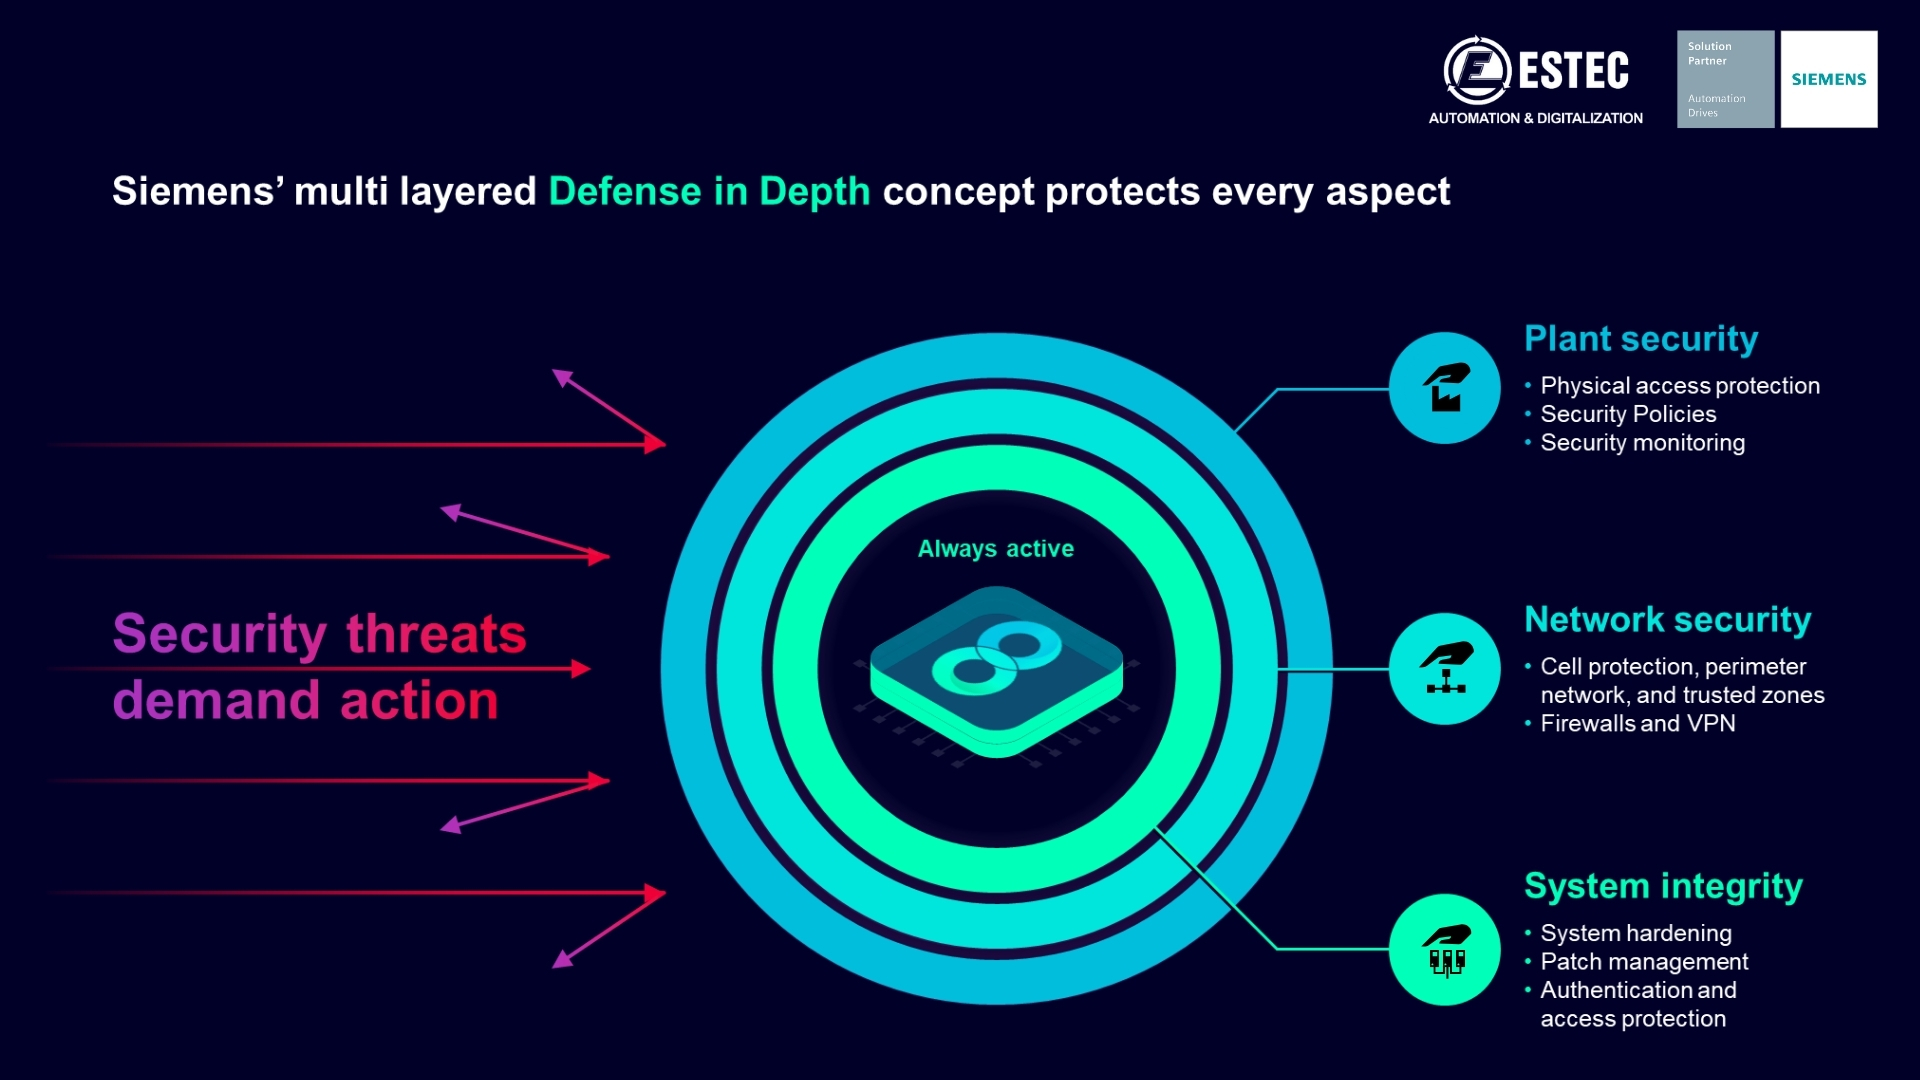
Đây là kiến trúc bảo mật đa tầng, bảo vệ đồng thời tất cả các cấp độ của nhà máy, bao gồm ba khối xây dựng cốt lõi: An ninh nhà máy (Plant security), An ninh mạng (Network security) và Toàn vẹn hệ thống (System integrity)
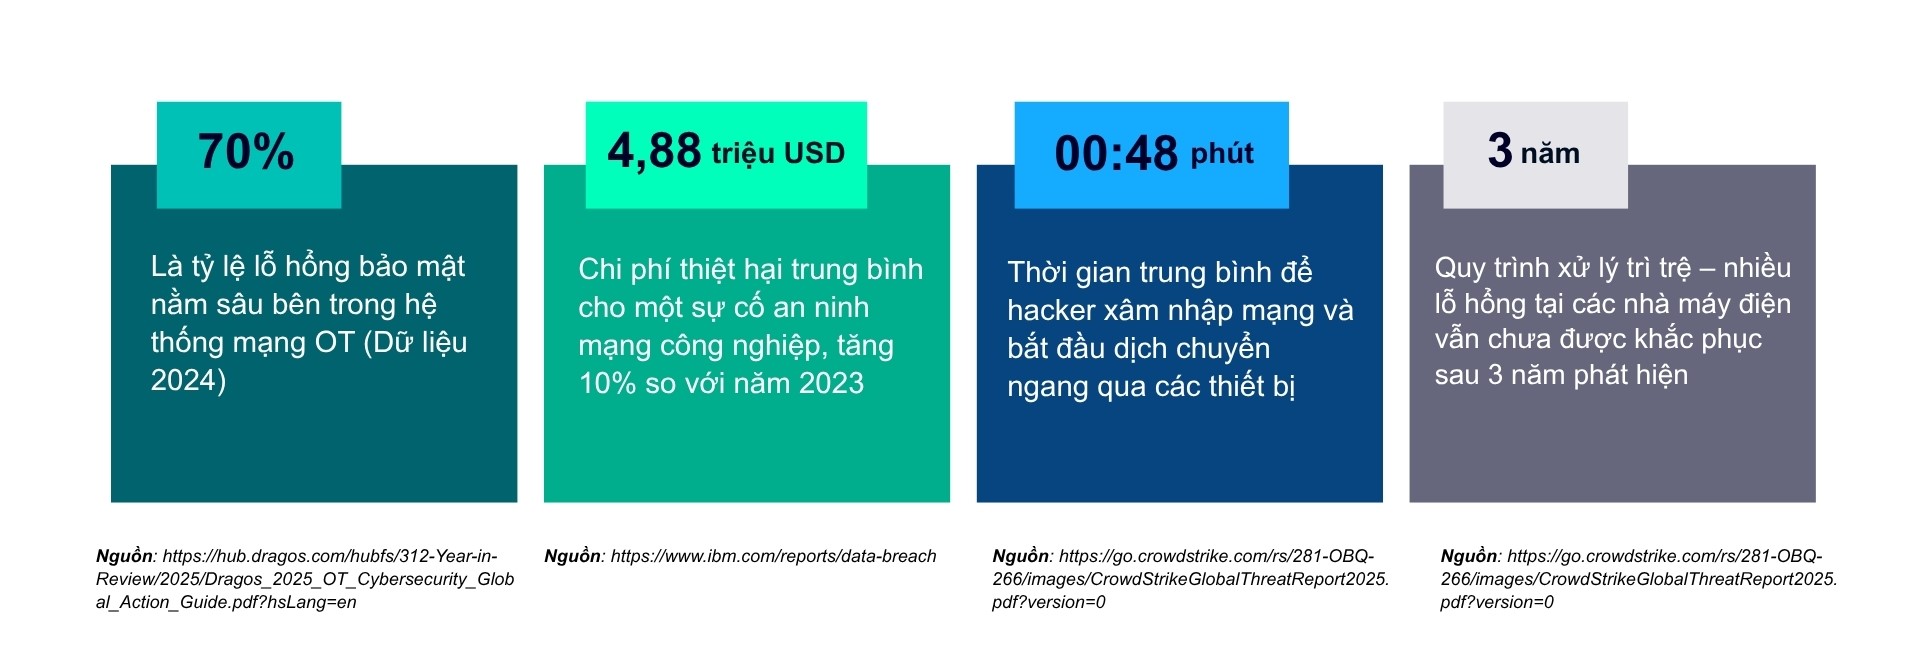
Các số liệu thực tế cho thấy bức tranh rủi ro ngày càng phức tạp:
Để bảo vệ toàn diện hệ thống trước các mối đe dọa, Siemens khuyến nghị áp dụng khái niệm Defense in Depth (Phòng thủ chiều sâu).
Đây là kiến trúc bảo mật đa tầng, bảo vệ đồng thời tất cả các cấp độ của nhà máy, bao gồm ba khối xây dựng cốt lõi: An ninh nhà máy (Plant security), An ninh mạng (Network security) và Toàn vẹn hệ thống (System integrity)
1. An ninh nhà máy (Plant security)
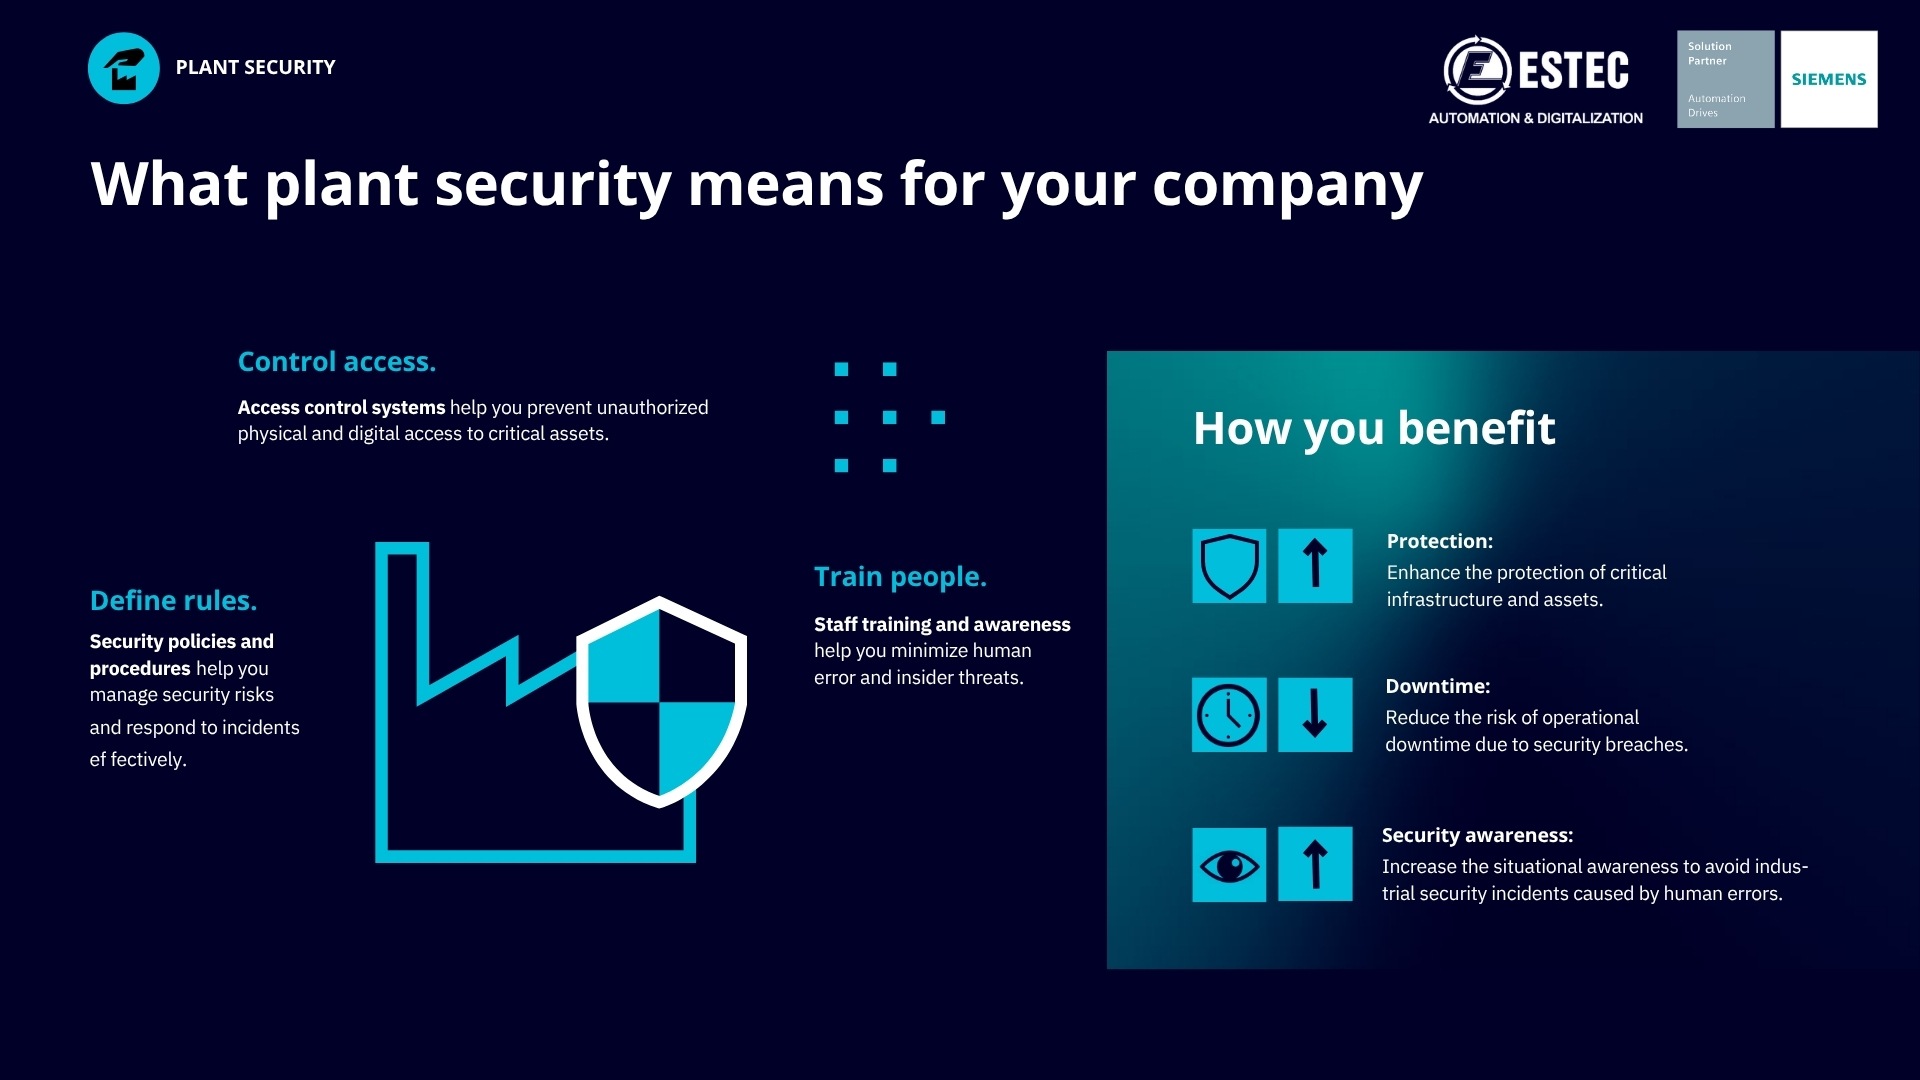
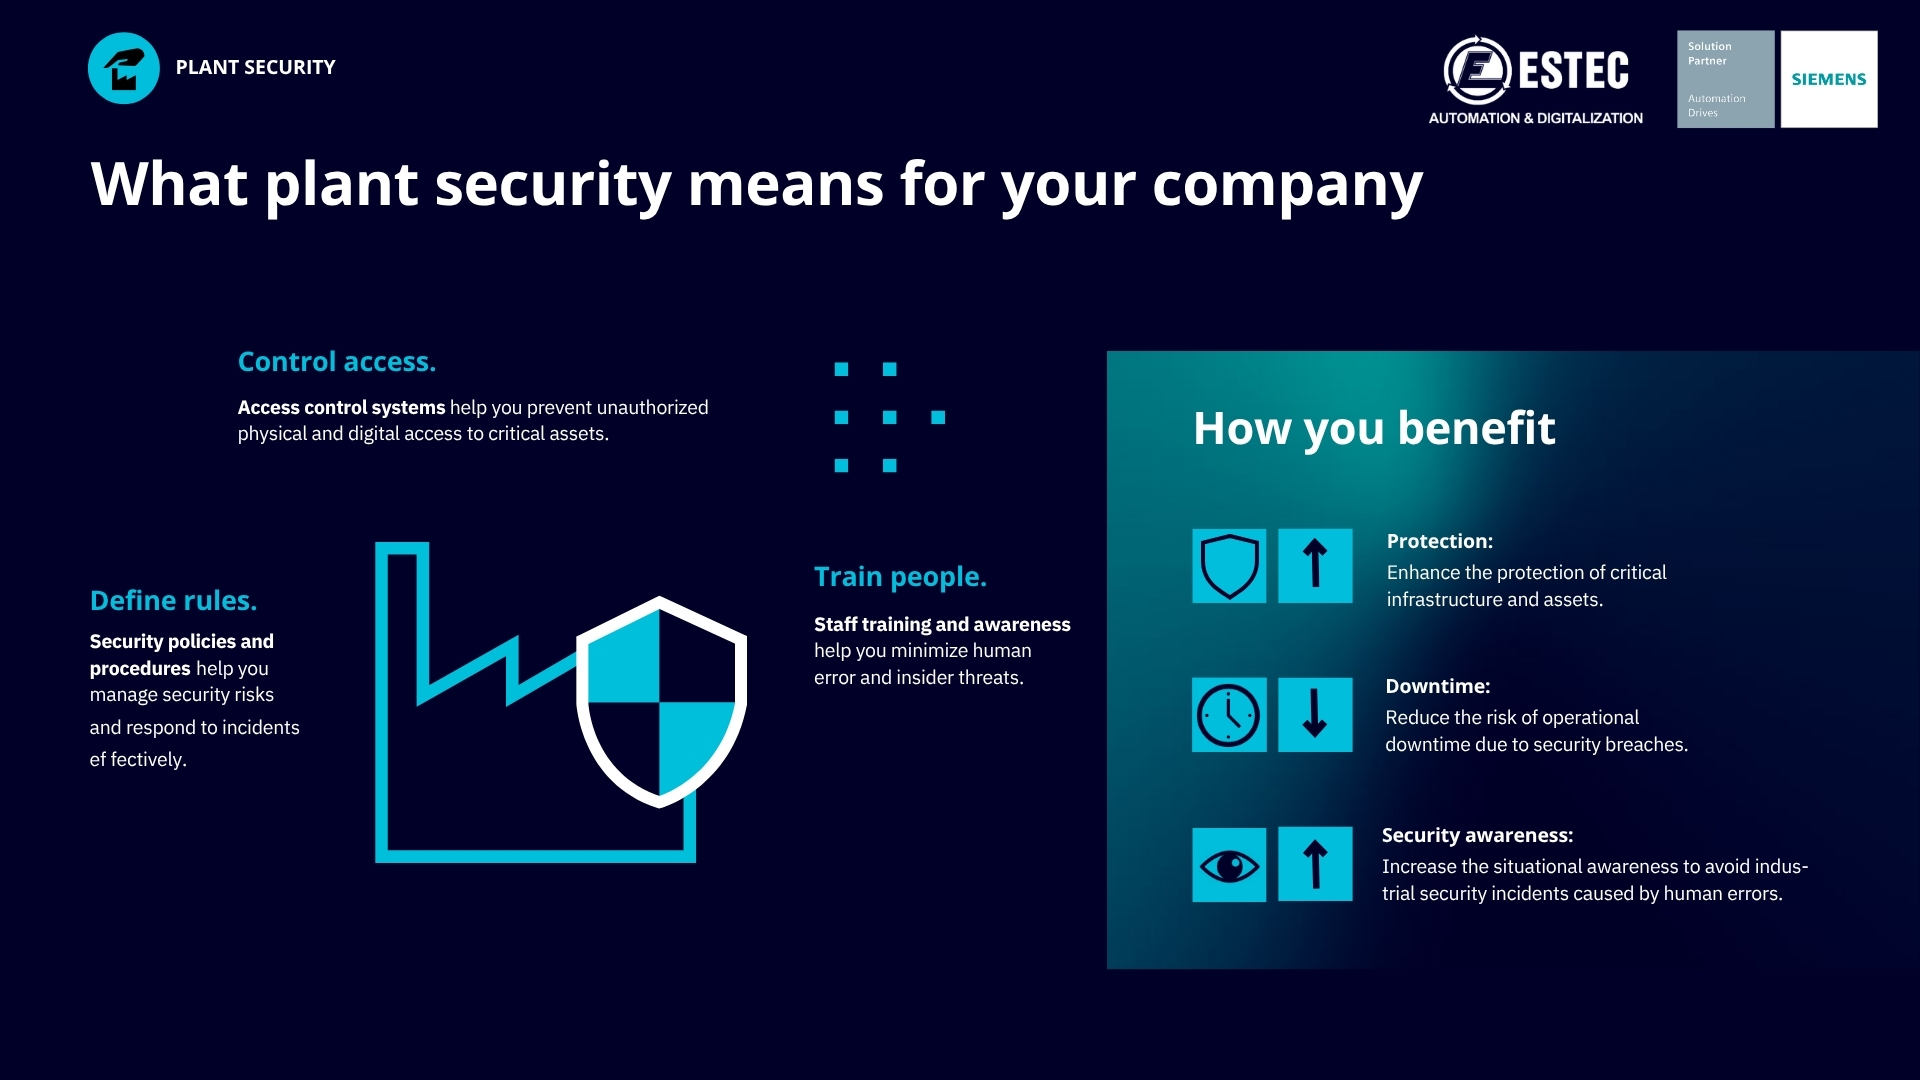
An ninh nhà máy tập trung vào việc bảo vệ cơ sở hạ tầng vật lý và thiết lập các quy trình quản lý tổ chức để ngăn chặn sự xâm nhập và thao túng trái phép.
Các biện pháp cốt lõi
- Kiểm soát truy cập: Hệ thống kiểm soát truy cập giúp ngăn chặn việc truy cập trái phép về mặt vật lý và kỹ thuật số vào các tài sản quan trọng
- Xây dựng các quy tắc. Chính sách và quy trình bảo mật giúp bạn quản lý các rủi ro an ninh và ứng phó hiệu quả với các sự cố.
- Đào tạo nhân sự: Giảm thiểu sai sót do con người và các mối đe dọa từ bên trong thông qua việc nâng cao nhận thức.
- Tiêu chuẩn quốc tế: Áp dụng nghiêm ngặt tiêu chuẩn IEC 62443 / ISA99 cho môi trường tự động hóa công nghiệp.
Lợi ích mang lại:
- Tăng cường bảo vệ (Protection): Nâng cao mức độ bảo vệ cho các cơ sở hạ tầng trọng yếu cùng các tài sản giá trị của nhà máy.
- Giảm thiểu thời gian ngừng hoạt động (Downtime): Hạn chế tối đa rủi ro gây gián đoạn hoặc ngưng trệ hoạt động sản xuất do các sự cố vi phạm an ninh gây ra.
- Nâng cao nhận thức an toàn (Security awareness): Gia tăng khả năng nhận thức tình huống của nhân viên, giúp chủ động phòng tránh các sự cố an ninh công nghiệp bắt nguồn từ sai sót của con người
2. An ninh mạng (Network Security)
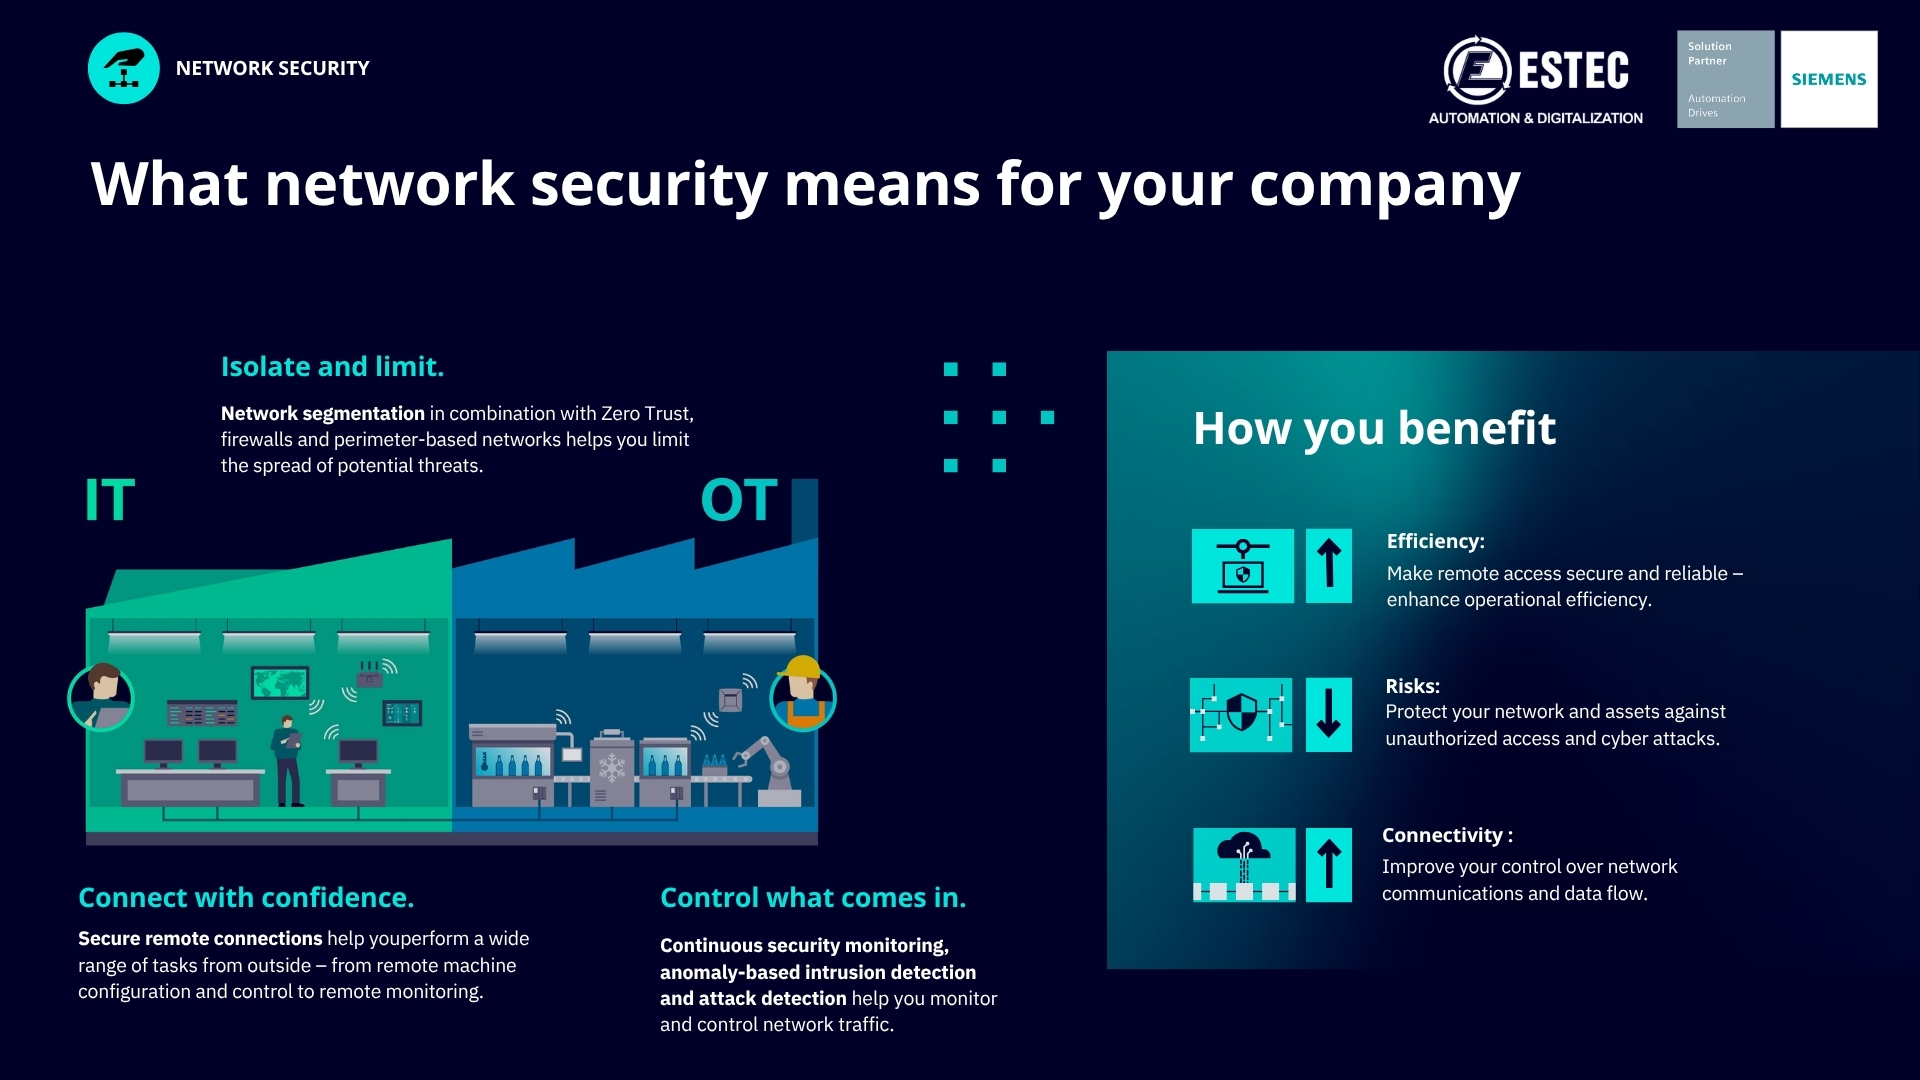
An ninh mạng được định nghĩa là trạng thái mà hạ tầng mạng, dữ liệu và ứng dụng được bảo vệ một cách đáng tin cậy khỏi mọi hành vi sử dụng sai mục đích, truy cập trái phép hoặc trộm cắp.
Phân đoạn mạng (Network Segmentation) & Zero Trust
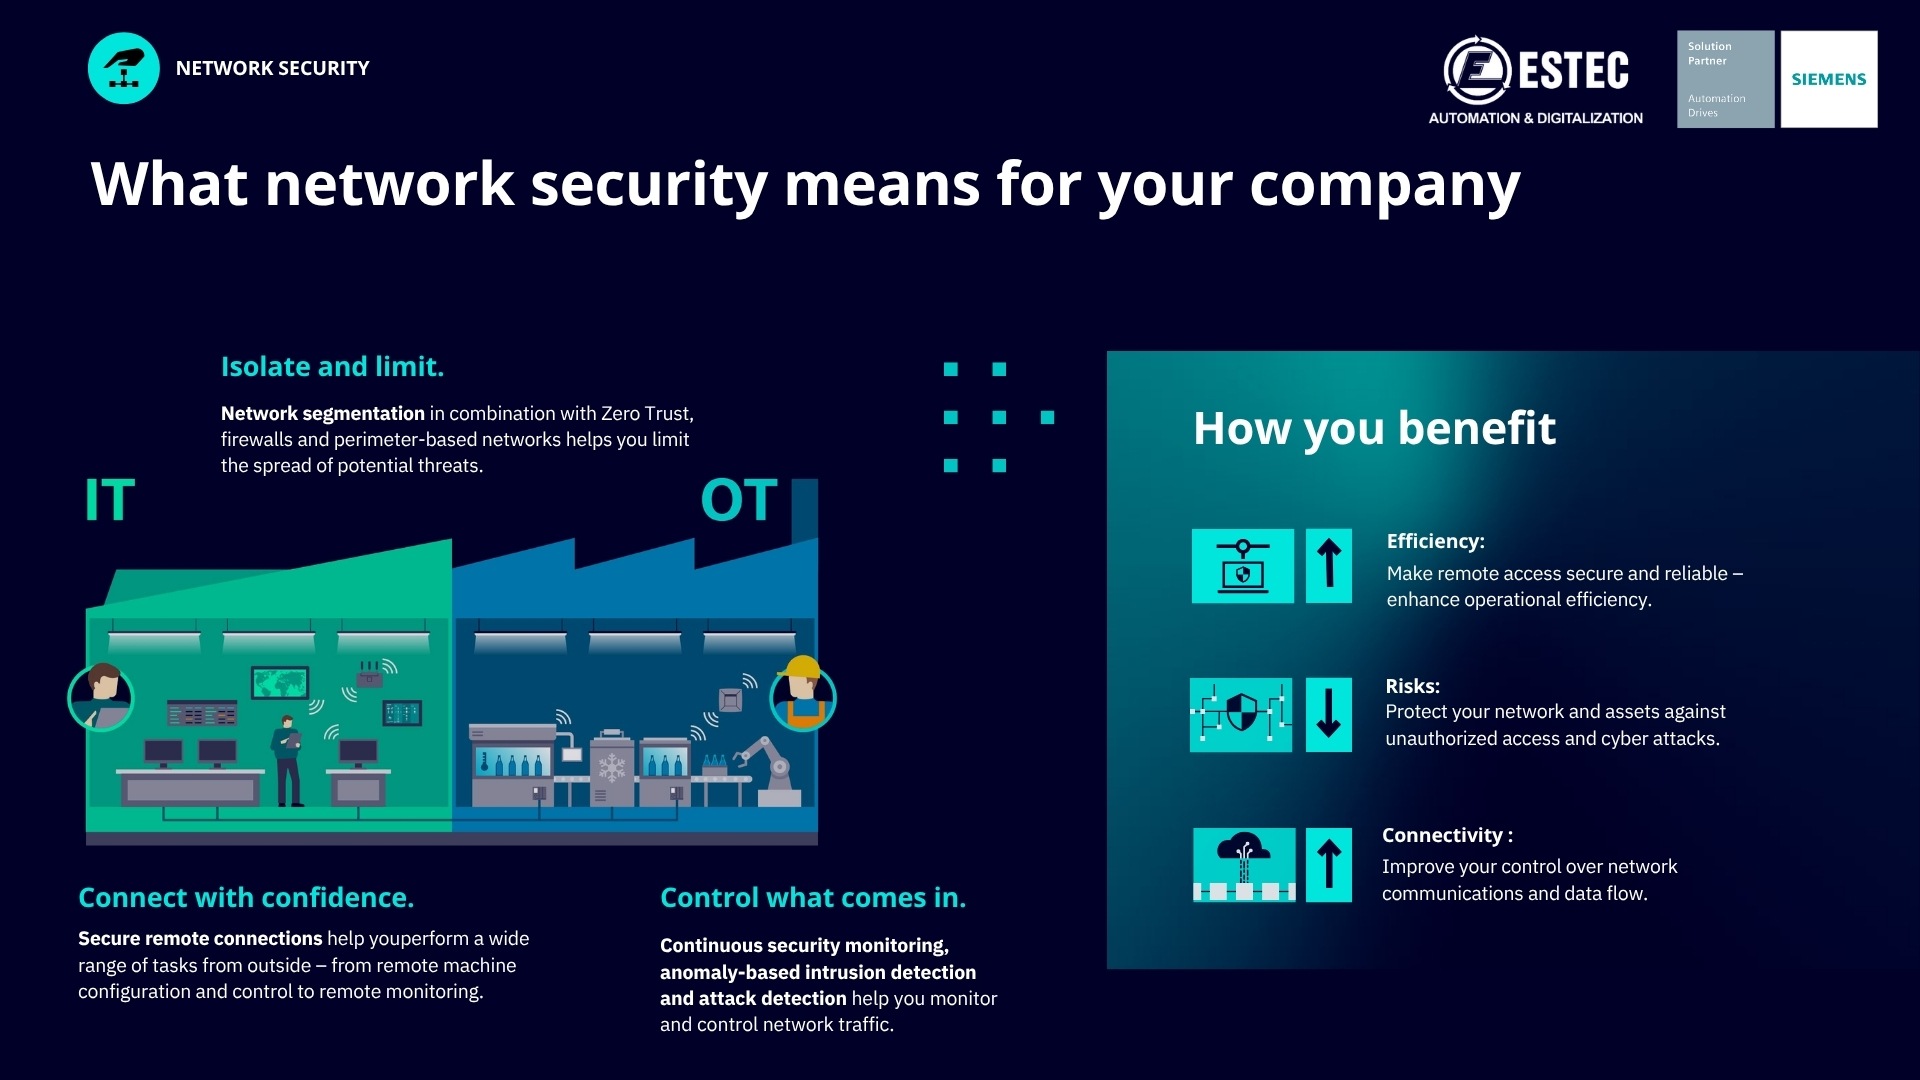
- Không dùng mạng phẳng; chia nhỏ hạ tầng, cách ly và giới hạn các vùng mạng thông qua việc phân đoạn cấu trúc mạng, kết hợp tường lửa công nghiệp như SCALANCE S và áp dụng nguyên tắc Zero Trust
- Lợi ích: Cô lập tránh lan truyền mã độc, phân vùng sự cố, bảo vệ các dây chuyền khác vận hành liên tục.
Kiểm soát truy cập từ xa an toàn (Secure Remote Access)
- Việc cấu hình, giám sát từ xa hoặc quản lý máy móc từ bên ngoài Internet là nhu cầu bắt buộc để nâng cao hiệu suất. Tuy nhiên, mọi kết nối từ xa phải được thực hiện qua các đường truyền chuyên dụng an toàn, được mã hóa đồng bộ, ví dụ như sử dụng VPN SINEMA RC
- Lợi ích: Giúp kỹ sư và nhà thầu thực thi tác vụ từ xa an toàn, tin cậy mà không để lộ cửa sau (backdoors).
Giám sát an ninh liên tục (Continuous Security Monitoring)
- Triển khai ứng dụng các hệ thống có tích hợp AI phát hiện xâm nhập dựa trên hành vi bất thường (anomaly-based intrusion detection), IDS (Intrusion Detection System). Trực quan hóa các kết nối mạng, quản lý tài sản tập trung. Giải pháp SINEC Network Management System & SINEC Security Monitor của Siemens giúp chuyển dịch từ cơ chế phát hiện lỗ hổng thủ công sang phản ứng và ngăn chặn tấn công tự động và chủ động, quản lý mạng tập trung.
- Lợi ích: Kiểm soát transparent (minh bạch) 24/7 toàn bộ dòng dữ liệu và luồng truyền thông giao tiếp.
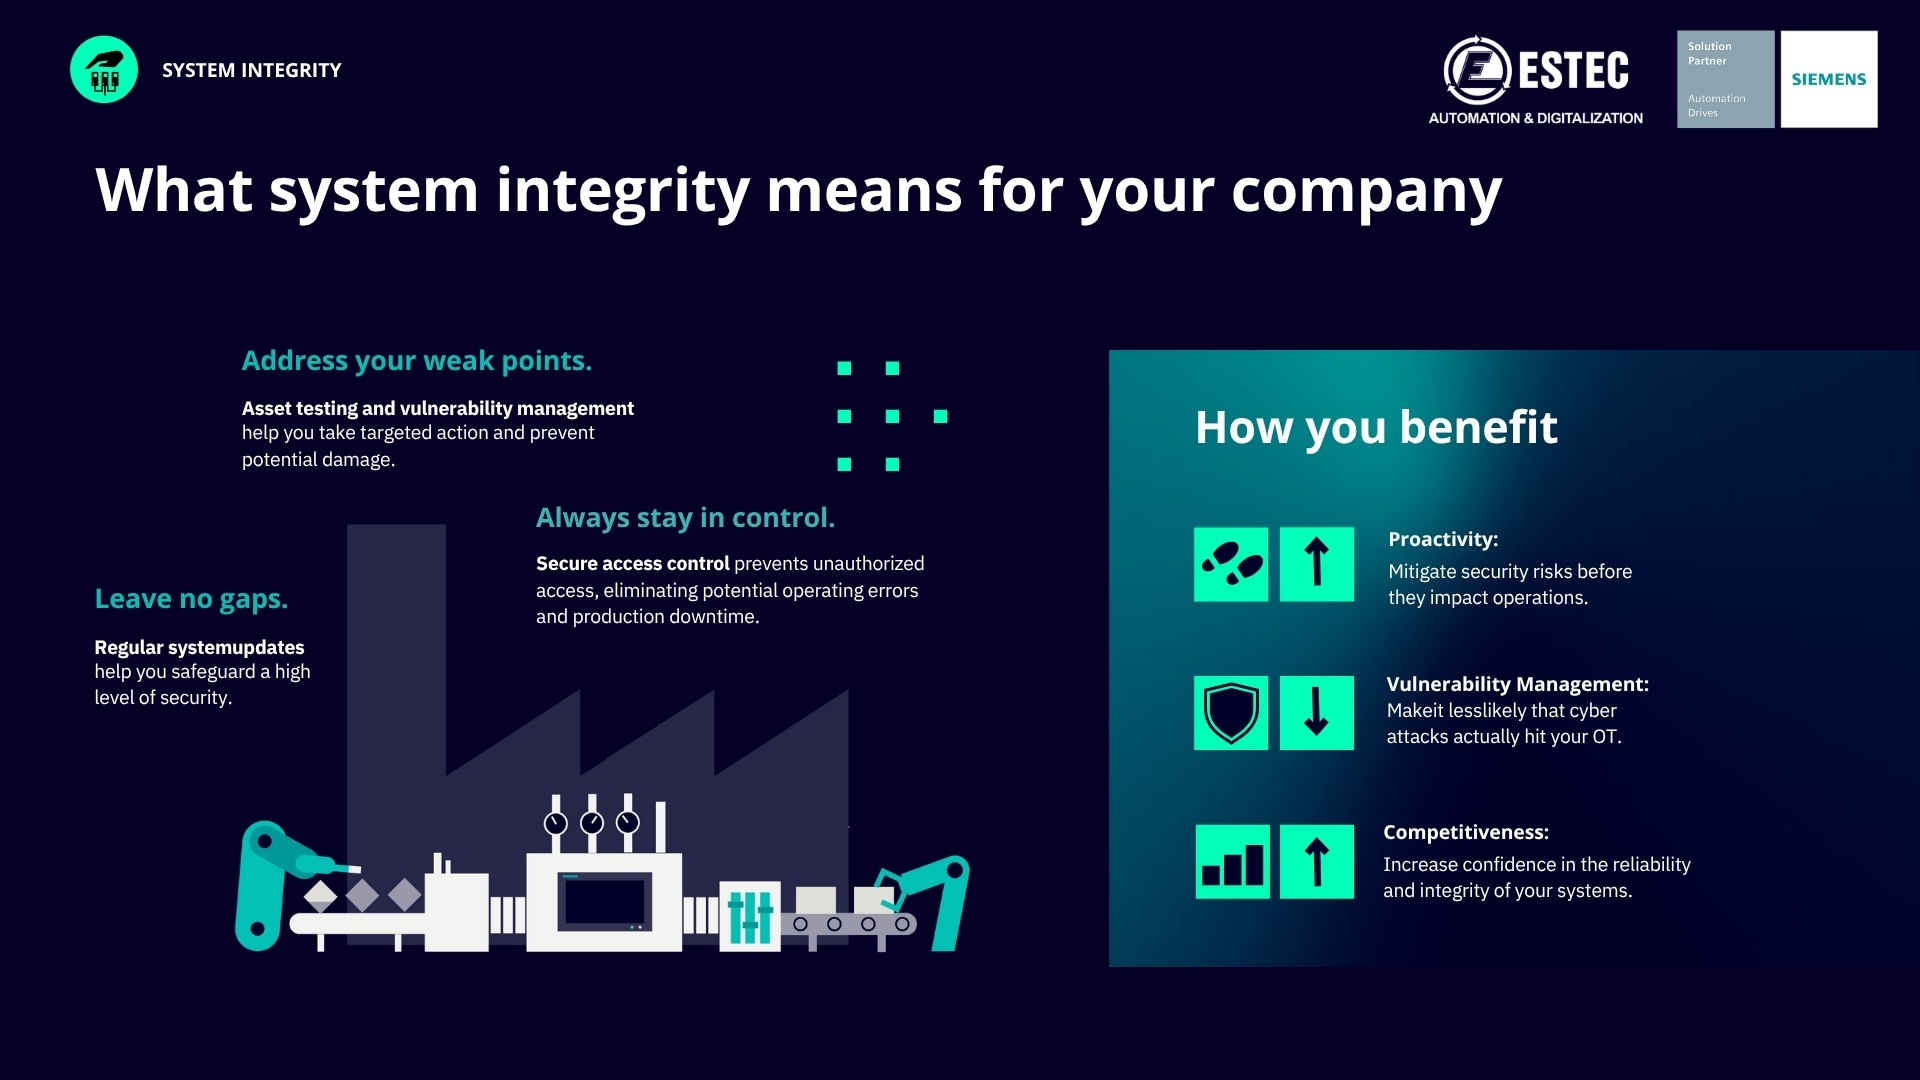
3.Toàn vẹn hệ thống (System integrity)
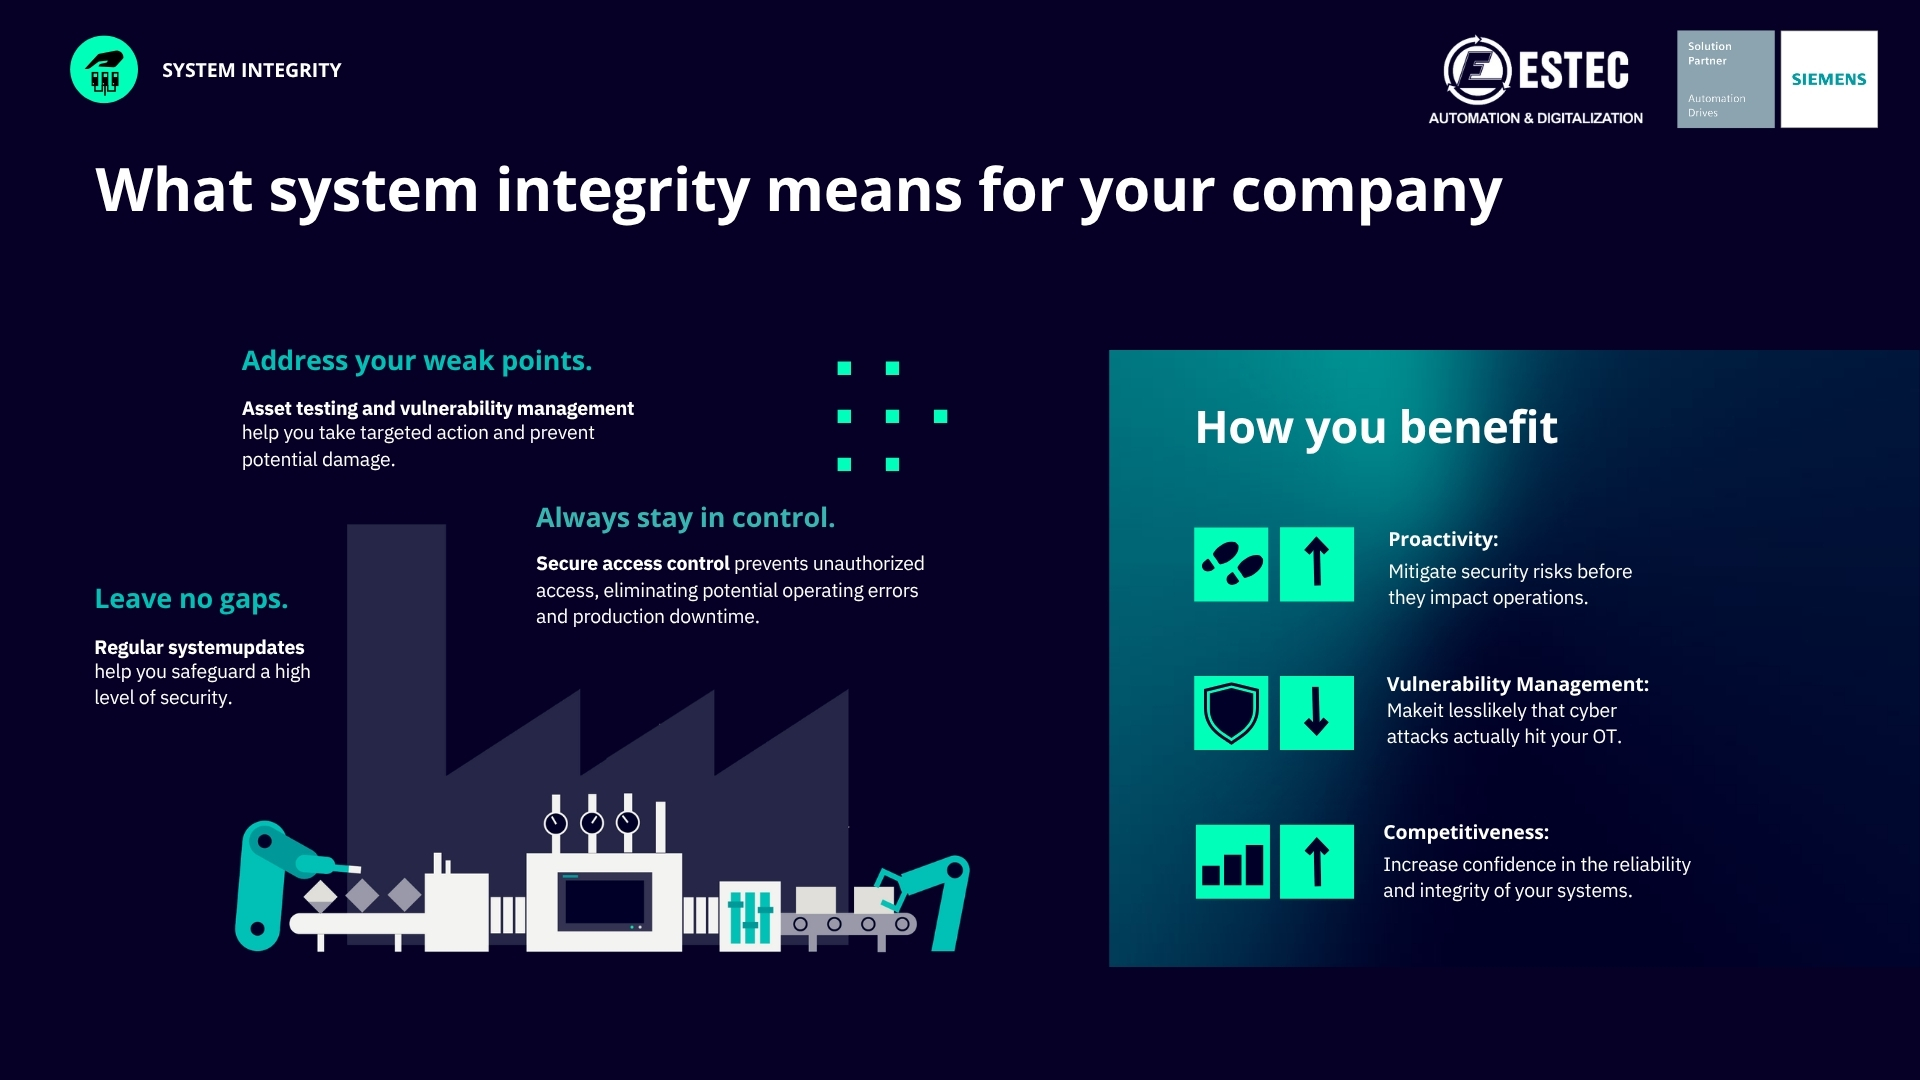
Tính toàn vẹn của hệ thống đảm bảo các thiết bị và hệ thống tự động hóa hoạt động đúng theo thông số kỹ thuật, không bị thao túng ngoài ý muốn hoặc truy cập trái phép.
Các biện pháp cốt lõi:
- Quản lý lỗ hổng: Sử dụng phần mềm dựa trên đám mây để lập bản đồ lỗ hổng và quản lý an ninh trực tiếp tại xưởng sản xuất (shop floor).
- Cập nhật hệ thống thường xuyên: Duy trì mức độ bảo mật cao nhất thông qua việc vá lỗi và cập nhật phần mềm định kỳ.
- Bảo mật tích hợp: Các sản phẩm và hệ thống có tính năng bảo mật nhúng để bảo vệ bí mật kinh doanh và quy trình công nghệ, ngăn chặn sao chép dữ liệu cấu hình.
- Kiểm soát truy cập chặt chẽ: Loại bỏ các lỗi vận hành và thời gian dừng máy bằng cách ngăn chặn các truy cập kỹ thuật số trái phép vào thiết bị.
- Lợi ích: Giảm khả năng bị tấn công thực sự vào hệ thống OT, tăng độ tin cậy và nâng cao năng lực cạnh tranh cho doanh nghiệp.
Lợi ích mang lại:
- Chủ động phòng ngừa (Proactivity): Giảm thiểu các rủi ro an ninh trước khi chúng gây ảnh hưởng đến hoạt động vận hành.
- Quản lý lỗ hổng (Vulnerability Management): Giảm khả năng các cuộc tấn công mạng thực sự xâm nhập và tác động đến hệ thống OT của bạn.
- Năng lực cạnh tranh (Competitiveness): Tăng cường sự tin cậy vào độ ổn định và tính toàn vẹn của hệ thống.
📋 Khuyến nghị hành động
- Chuẩn hóa thiết bị theo tiêu chuẩn quốc tế: Sử dụng thiết bị đạt các chứng nhận an ninh quốc tế như IEC 62443.
- Kiểm soát mọi kết nối ngoại vi: Giám sát chặt chẽ các điểm chạm dữ liệu giữa mạng văn phòng và mạng sản xuất.
- Sử dụng phần mềm quản trị chuyên dụng: Ứng dụng các giải pháp phần mềm quản lý mạng công nghiệp thông minh để giám sát các kiến trúc mạng phức tạp, đồng thời tự động hóa quy trình phát hiện lỗ hổng và quản lý rủi ro tập trung.
- Đánh giá định kỳ: Sử dụng các bài đánh giá (Assessment), kiểm tra xâm nhập (Penetration Tests) định kỳ để tìm và vá lỗ hổng kịp thời.
🚀 ESTEC – ĐỐI TÁC TRIỂN KHAI AN NINH MẠNG CÔNG NGHIỆP
Với năng lực tư vấn, tích hợp hệ thống tự động hóa và các giải pháp an toàn công nghiệp của Siemens, ESTEC đồng hành cùng doanh nghiệp trong việc đánh giá hiện trạng, thiết kế kiến trúc và triển khai các giải pháp an ninh mạng công nghiệp phù hợp với yêu cầu vận hành của từng nhà máy.
Từ bảo vệ mạng OT, kiểm soát truy cập từ xa đến quản lý và giám sát hệ thống, ESTEC hướng đến việc giúp doanh nghiệp nâng cao khả năng bảo vệ, duy trì tính ổn định của hệ thống và xây dựng nền tảng vận hành an toàn cho quá trình chuyển đổi số.
📩 Liên hệ ESTEC để được tư vấn giải pháp Cybersecurity công nghiệp phù hợp cho hệ thống của bạn !
📞Hotline: (+84) 28 8886 8799
✉️Email: info@biendongco.vn
Câu hỏi thường gặp về Cybersecurity công nghiệp
1. Cybersecurity công nghiệp là gì?
Cybersecurity công nghiệp là tập hợp các biện pháp bảo vệ hệ thống tự động hóa, mạng OT, thiết bị điều khiển và dữ liệu sản xuất trước các mối đe dọa mạng. Mục tiêu không chỉ là bảo mật thông tin mà còn bảo vệ tính sẵn sàng, độ ổn định và tính toàn vẹn của quá trình vận hành.
2. Cybersecurity công nghiệp khác gì với cybersecurity CNTT?
Cybersecurity công nghiệp tập trung vào môi trường OT, nơi các yêu cầu về tính sẵn sàng, độ ổn định và vòng đời hệ thống thường khác với môi trường CNTT văn phòng. Vì vậy, các biện pháp bảo mật cần được thiết kế phù hợp với hệ thống điều khiển và yêu cầu vận hành của nhà máy.
3. Defense in Depth của Siemens là gì?
Defense in Depth là kiến trúc bảo mật đa lớp, kết hợp Plant Security, Network Security và System Integrity để bảo vệ nhà máy trước các mối đe dọa từ nhiều cấp độ.
4. Nhà máy đã có firewall thì có cần triển khai thêm cybersecurity không?
Có thể vẫn cần. Firewall là một thành phần quan trọng, nhưng không thay thế toàn bộ kiến trúc bảo mật. Doanh nghiệp vẫn cần xem xét phân đoạn mạng, kiểm soát truy cập, quản lý hệ thống, quy trình vận hành và giám sát an ninh để giảm rủi ro tổng thể.
5. SINEMA Remote Connect dùng để làm gì?
SINEMA Remote Connect là nền tảng quản lý truy cập từ xa qua VPN, hỗ trợ kết nối an toàn giữa kỹ thuật viên, trụ sở và các máy móc hoặc nhà máy từ xa.
6. SCALANCE S có vai trò gì trong an ninh mạng công nghiệp?
SCALANCE S là dòng thiết bị bảo mật công nghiệp của Siemens, được sử dụng trong các kiến trúc bảo vệ mạng OT, bao gồm các chức năng như tường lửa và bảo vệ các vùng mạng. Việc lựa chọn và cấu hình thiết bị cần dựa trên yêu cầu cụ thể của hệ thống.
7. Có thể triển khai cybersecurity cho nhà máy đang vận hành không?
Có thể, nhưng cần đánh giá hiện trạng và xây dựng phương án triển khai phù hợp với yêu cầu vận hành. Các thay đổi liên quan đến mạng, thiết bị hoặc phần mềm OT cần được kiểm thử và quản lý theo quy trình để hạn chế ảnh hưởng đến hoạt động sản xuất.
8. Cybersecurity có làm ảnh hưởng đến hoạt động sản xuất không?
Mục tiêu của giải pháp an ninh mạng công nghiệp là bảo vệ tính sẵn sàng và độ ổn định của hệ thống, không phải làm gián đoạn sản xuất. Tuy nhiên, việc triển khai cần được thiết kế phù hợp với kiến trúc OT, kế hoạch bảo trì và yêu cầu vận hành của từng nhà máy.
9. IEC 62443 là gì?
IEC 62443 là bộ tiêu chuẩn quốc tế về an ninh mạng cho hệ thống tự động hóa và điều khiển công nghiệp. Đây là một trong những cơ sở quan trọng để xây dựng kiến trúc bảo mật phù hợp cho môi trường OT.
10. Doanh nghiệp nên bắt đầu từ đâu khi muốn triển khai cybersecurity?
Doanh nghiệp nên bắt đầu bằng đánh giá hiện trạng hệ thống OT, xác định các tài sản quan trọng, các điểm kết nối và rủi ro hiện hữu. Từ đó, doanh nghiệp có thể xây dựng lộ trình bảo mật theo mức độ ưu tiên và điều kiện vận hành thực tế.
11. ESTEC có thể hỗ trợ những gì trong dự án cybersecurity?
ESTEC có thể hỗ trợ doanh nghiệp trong phạm vi năng lực và dự án cụ thể, bao gồm tư vấn giải pháp, thiết kế kiến trúc, tích hợp thiết bị và phần mềm, triển khai hệ thống, kiểm thử, bàn giao và đào tạo.
12. Giải pháp cybersecurity có phù hợp với mọi nhà máy không?
Không có một cấu hình bảo mật duy nhất phù hợp với mọi nhà máy. Giải pháp cần được lựa chọn dựa trên kiến trúc hệ thống, mức độ quan trọng của tài sản, yêu cầu vận hành, khả năng kết nối và lộ trình phát triển của doanh nghiệp.
